不少用户在调整VPN配置、更换网线或者改动网线接入位置之后,小火箭VPN经常遇到原有VPN隧道无法建立、内网业务访问异常、甚至本地局域网连通性失效的问题,大多是因为调整前没有留存足够的基准参考信息,故障出现后没有对照依据只能逐一排查浪费大量时间。这份清单覆盖了调整前需要记录的全维度关键信息,所有操作都可以通过系统自带工具和肉眼观察完成,不需要额外安装第三方工具,能帮你在调整后出现异常时快速定位问题,完成配置回滚。
现有物理层网线连接的基础状态记录
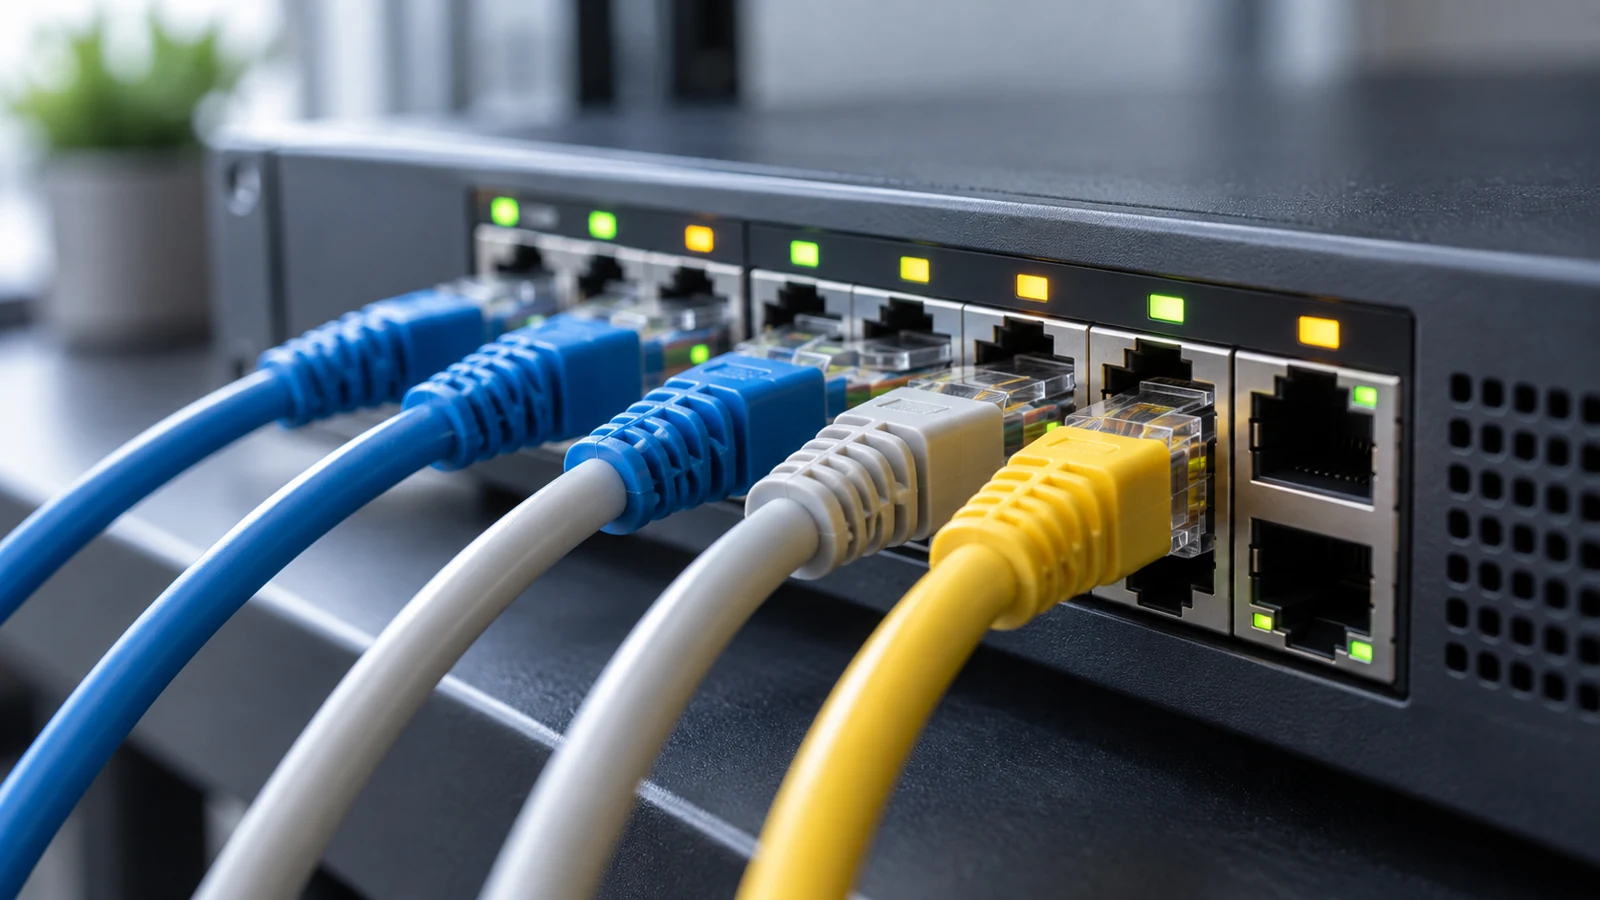
首先要记录当前网线插入网口后的链路协商状态,观察电脑或者路由器对应网口的指示灯,记录指示灯的亮灯颜色、常亮还是闪烁的状态,对应确认当前网口协商的速率等级,避免后续调整网线或者更换端口后,明明是物理链路速率协商失败,你却误以为是VPN配置改动引发的故障。
调整VPN与网线配置前,先完整记录当前物理网络的基准状态信息,避免后续故障无据可查
接下来要记录这根网线的上游接入属性,确认当前网线是直接插入运营商光猫的LAN口,还是接入办公室的交换机指定端口,或是连接家里二级路由器的下联端口,部分办公网络的交换机端口配置了专属VLAN权限,换其他端口插入网线后哪怕网线本身正常,也没有访问VPN服务器的网络权限,提前记录上游接入属性就能快速排除这类环境问题。
本地网络栈的前置运行参数留底
调整前要导出本地物理网卡的所有IP配置信息,Windows系统可以运行cmd后执行ipconfig命令,macOS或者Linux系统执行ifconfig命令,把当前网线网卡的IPv4地址、子网掩码、默认网关、DNS服务器地址全部记录下来,不管是自动DHCP获取的还是手动设置的静态参数,都不要遗漏,很多用户调整VPN的过程中误改了本地静态IP,调整完成后连本地共享打印机都无法访问,对照之前记录的参数就能一秒恢复。
还要记录未启动VPN时的初始连通状态,尝试ping你日常需要访问的核心内网业务地址,确认没有启动VPN的状态下这些地址都是无法连通的,把这个初始状态记录下来,后续调整完VPN之后,你可以直接对比连通结果,不用纠结是调整前原本就无法访问该业务,还是VPN配置改动后引发的连通异常。
当前VPN客户端的运行配置快照
首先要记录当前正常使用的VPN连接模式,确认是IPsec、L2TP、OpenVPN还是其他专属隧道协议,不同的VPN协议对前端网络环境的要求差异很大,比如部分IPsec协议不支持多层NAT之后的网络环境,如果你调整完网线把接入位置换到了二级路由器的下联口,就可能出现隧道无法建立的问题,提前记录协议类型就能直接把排查方向锁定在端口转发规则上,不用反复核对客户端配置。
接下来要把VPN客户端内保存的非敏感配置信息单独留存,包括VPN服务器的接入地址、认证方式、预共享密钥这类参数,不要把明文的账号密码随意存放在公共位置,符合基础的隐私边界要求,不少用户调整配置的时候手滑删除了原有VPN的配置文件,又记不住服务器的完整域名,根本无法重新搭建隧道,提前留底这类信息就能避免这类低级失误。
还要导出当前VPN正常连接时的系统路由表,Windows系统执行route print命令,其他系统执行对应的路由查看命令,记录VPN虚拟网卡生成的专属路由条目,确认哪些流量会走VPN隧道转发、哪些流量依旧走本地公网出口,调整完成后如果出现部分公网网站无法打开的异常,对比之前留存的路由表就能快速定位是路由策略配置错误引发的问题。
故障回滚的基准验证信息记录
调整之前要整理出3个以上你日常最常用的核心内网业务地址,比如内部文档系统地址、代码仓库服务器IP、远程桌面的目标主机地址,把这些地址的正常访问状态记录下来,调整完成后如果出现故障,你可以直接用这些地址做分层验证,快速判断是VPN隧道根本没有建立成功,还是隧道连通后业务访问权限配置缺失,不用逐个业务系统测试浪费时间。
最后还要记录当前网线对应网络的公网出口属性,确认当前网络是拥有独立公网IP,还是运营商分配的内网CGNAT地址,不少VPN隧道协议在CGNAT环境下需要额外配置端口穿透规则,如果你后续调整网线更换了接入的网络环境,shadowrocket对比之前记录的公网出口属性,就能快速找到隧道连不上的核心原因,不用耗费数小时反复排查客户端配置。
所有记录下来的网络拓扑、VPN配置参数都属于内部网络的敏感信息,不要随意上传到公共云盘或者公开聊天群组,本地加密存储在私人设备里即可,避免无关人员获取这些信息后突破现有网络边界,带来不必要的网络安全风险。